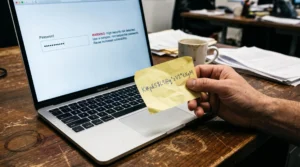
Wenn Mitarbeitende ihre Passwörter auf Post-its notieren, ist das nicht einfach ein Disziplinproblem. Häufig zeigt sich darin, dass die geltenden Sicherheitsvorgaben nicht zur tatsächlichen Arbeitsweise passen. Zu kurze Passwörter, komplizierte Sonderzeichenregeln und regelmässige Änderungszwänge können dazu führen, dass Beschäftigte wiederverwendbare Muster entwickeln oder Zugangsdaten schriftlich festhalten.
Für Schweizer KMU ist deshalb eine andere Herangehensweise sinnvoll: Sicherheit muss im Arbeitsalltag funktionieren. Lange Passwörter, individuelle Zugangsdaten, Passwortmanager und eine geeignete Mehr-Faktor-Authentisierung bilden dafür eine praktikable Grundlage. Entscheidend ist nicht, wie streng eine Richtlinie auf dem Papier aussieht, sondern wie zuverlässig sie tatsächlich eingehalten werden kann.
Die technischen Empfehlungen des NIST und die Hinweise des Schweizer Nationalen Zentrums für Cybersicherheit (NCSC) bieten dafür eine Orientierung. Sie helfen, veraltete Passwortregeln zu überprüfen und Schutzmassnahmen mit überschaubarem Aufwand einzuführen. Dabei müssen auch Wiederherstellungsprozesse, privilegierte Konten und der Umgang mit Unternehmensdaten berücksichtigt werden.
Das Wichtigste zu sicheren Passwortrichtlinien
- Verzichten Sie auf unnötige Komplexitätsvorgaben und regelmässigen Passwortwechsel ohne konkreten Sicherheitsanlass.
- Erleichtern Sie den Alltag durch einen zentral verwalteten Passwortmanager, individuelle Zugangsdaten und geeignete MFA-Verfahren.
- Sichern Sie zuerst privilegierte Konten und Wiederherstellungsprozesse ab, bevor Sie die Richtlinie unternehmensweit ausrollen.
- Warum zu komplexe Passwortrichtlinien Post-its fördern und das Risiko erhöhen
- Wie Sie Passwortmanager in 30 Tagen einführen, ohne Widerstand zu erzeugen
- Passkeys oder 2FA: Was ist bei rund 80 Mitarbeitenden praktikabler?
- Der Reset-Fehler, der Angreifern Kontoübernahmen besonders leicht macht
- Wann Sie erst Admin-Konten absichern und erst danach alle Nutzer umstellen
- Wie erstellen Sie einen Backup-Plan nach der 3-2-1-Regel, der wirklich umsetzbar ist
- Wie Sie Daten in 4 Stufen klassifizieren, damit Schutzmassnahmen passen
- Was verursacht Datenverlust am häufigsten, wenn kein Hacker im Spiel ist?
Warum zu komplexe Passwortrichtlinien Post-its fördern und das Risiko erhöhen
Zu komplexe Passwortrichtlinien erhöhen nicht automatisch die Sicherheit. Wenn Mitarbeitende ständig neue Kombinationen aus Sonderzeichen, Zahlen und Grossbuchstaben bilden müssen, entstehen häufig vorhersehbare Muster oder schriftliche Notizen. Eine Richtlinie ist deshalb nur dann wirksam, wenn sie sowohl technische Risiken reduziert als auch im Arbeitsalltag eingehalten werden kann.
Ein typisches Problem entsteht durch die Kombination mehrerer Anforderungen: Passwörter müssen kurz genug für die Eingabemaske, aber gleichzeitig besonders komplex sein. Zusätzlich verlangt die IT-Abteilung möglicherweise einen Wechsel alle 30, 60 oder 90 Tage. Beschäftigte reagieren darauf oft pragmatisch: Sie verändern einzelne Zeichen, ergänzen eine Zahl oder verwenden ein bekanntes Grundmuster für mehrere Dienste.
Damit entsteht eine Diskrepanz zwischen formaler Compliance und tatsächlicher Sicherheit. Ein Passwort, das auf einem Post-it neben dem Bildschirm liegt, ist nicht deshalb sicher, weil es zwölf Zeichen und mehrere Sonderzeichen enthält. Ebenso problematisch ist die Wiederverwendung eines Passworts für verschiedene Anwendungen: Wird ein Dienst kompromittiert, können Angreifer versuchen, dieselben Zugangsdaten bei anderen Diensten einzusetzen.
Die neuere NIST-Richtlinie SP 800-63B zur digitalen Authentisierung setzt deshalb andere Schwerpunkte als viele ältere Unternehmensrichtlinien. Für Passwörter als einzigen Authentisierungsfaktor sieht sie mindestens 15 Zeichen vor. Bei Passwörtern innerhalb einer Mehr-Faktor-Authentisierung sind mindestens acht Zeichen zulässig. Ausserdem empfiehlt sie, mindestens 64 Zeichen zu unterstützen, keine zusätzlichen verpflichtenden Zeichenzusammensetzungsregeln vorzugeben und keinen regelmässigen Wechsel ohne konkreten Anlass zu verlangen.
Ein Wechsel bleibt allerdings erforderlich, wenn eine Kompromittierung nachgewiesen wurde. Neue Passwörter sollten zudem gegen eine Sperrliste häufiger, vorhersehbarer oder bereits kompromittierter Passwörter geprüft werden.
Auch das ältere Schweizer NCSC-Merkblatt für KMU empfiehlt individuelle Passwörter und Passwortmanager. Seine konkreten Angaben zur Passwortlänge und Zeichenzusammensetzung stammen jedoch aus dem Jahr 2020 und sollten im Licht neuerer technischer Empfehlungen bewertet werden.
Für die Überprüfung der eigenen Richtlinie helfen fünf Fragen:
- Ist die Verwendung eines Passwortmanagers ausdrücklich erlaubt und organisatorisch unterstützt?
- Gibt es einen regelmässigen Wechselzwang ohne konkreten Sicherheitsanlass?
- Werden individuelle Passwörter für jede Anwendung verlangt?
- Ist die Richtlinie für Beschäftigte ohne IT-Fachkenntnisse verständlich?
- Existieren sichere Alternativen für Speicherung, Wiederherstellung und Freigabe von Zugangsdaten?
Ein zusätzlicher Realitätscheck kann über bekannte Datenlecks erfolgen. Dienste wie Have I Been Pwned ermöglichen die Prüfung, ob eine E-Mail-Adresse in bekannten Datenpannen auftaucht. Solche Prüfungen ersetzen keine unternehmensinterne Sicherheitskontrolle und belegen nicht unmittelbar, ob Mitarbeitende Post-its verwenden. Sie können aber helfen, das Bewusstsein für kompromittierte Zugangsdaten zu schärfen.
Eine gute Passwortstrategie beseitigt unnötige Hürden, ohne auf technische Kontrollen zu verzichten. Der nächste Schritt besteht darin, Mitarbeitenden eine sichere und einfache Alternative zur handschriftlichen Passwortverwaltung anzubieten.
Wie Sie Passwortmanager in 30 Tagen einführen, ohne Widerstand zu erzeugen
Ein Passwortmanager lässt sich innerhalb von 30 Tagen schrittweise in einem KMU einführen, wenn Pilotgruppe, Migration, Support und verbindliche Nutzungsregeln von Anfang an feststehen. Statt alle Beschäftigten gleichzeitig umzustellen, sollten zunächst geeignete Mitarbeitende die Lösung testen. Anschliessend werden kritische Anwendungen migriert und die Erfahrungen in einen begleiteten Rollout übernommen.
Der wichtigste Erfolgsfaktor ist die Entlastung der Mitarbeitenden. Ein Passwortmanager muss die Anmeldung vereinfachen, statt eine zusätzliche administrative Aufgabe zu schaffen. Automatisches Ausfüllen im Browser, sichere Passwortgenerierung und eine möglichst einfache Anmeldung reduzieren den Aufwand spürbar.
Für Schweizer Unternehmen sollte die Auswahl nicht allein nach dem Funktionsumfang erfolgen. Ein geschäftlich geeigneter Passwortmanager benötigt insbesondere:
- Gemeinsame Tresore: Team-Zugänge müssen kontrolliert und nachvollziehbar geteilt werden können.
- Rollenbasierte Rechte: Mitarbeitende erhalten nur Zugriff auf die Zugangsdaten, die sie tatsächlich benötigen.
- Notfallzugriff: Das Unternehmen muss bei Austritten, längerer Abwesenheit oder einem Notfall handlungsfähig bleiben.
- Einfache Wiederherstellung: Der Verlust eines Geräts darf nicht zum dauerhaften Verlust geschäftlicher Zugänge führen.
- Datenschutz und Transparenz: Speicherorte, Unterauftragnehmer, Verschlüsselung, Zugriffsrechte und vertragliche Garantien müssen geprüft werden.
Beim Datenschutz ist eine pauschale Forderung nach ausschliesslich schweizerischen oder europäischen Serverstandorten nicht ausreichend. Der EDÖB erläutert in seinen Informationen zur Bekanntgabe von Personendaten ins Ausland, unter welchen Voraussetzungen internationale Datenübermittlungen nach dem Schweizer Datenschutzgesetz zulässig sein können. Entscheidend sind unter anderem das Datenschutzniveau des Empfängerstaates und gegebenenfalls geeignete Garantien. Ein Standort innerhalb der EU oder des EWR bedeutet nicht automatisch vollständige DSG-Konformität.
Ein realistischer Einführungsplan verteilt die Arbeit auf vier Wochen:
Woche 1: Pilotgruppe und Vorbereitung. Wählen Sie eine kleine Gruppe mit unterschiedlichen Aufgabenbereichen aus. Dazu gehören beispielsweise IT, Buchhaltung und Mitarbeitende mit regelmässigem Zugriff auf externe Anwendungen. Erfassen Sie die wichtigsten geschäftlichen Zugänge und definieren Sie die benötigten Tresore.
Woche 2: Praxistest und Migration. Die Pilotgruppe testet Browserintegration, Passwortgenerierung, Freigaben und Wiederherstellung. Kritische Anwendungen wie E-Mail, Buchhaltung und VPN werden schrittweise migriert. Probleme werden dokumentiert, statt sie als individuelles Fehlverhalten zu behandeln.
Woche 3: Anpassung und Vorbereitung. Die IT-Abteilung wertet das Feedback aus, verbessert Anleitungen und klärt offene Berechtigungsfragen. Parallel werden Supportzuständigkeiten und die Regeln für gemeinsame Zugänge festgelegt.
Woche 4: Begleiteter Rollout. Die übrigen Beschäftigten erhalten Zugang zum Passwortmanager und konkrete Migrationshilfen. Kurze persönliche Unterstützung ist dabei häufig sinnvoller als eine einmalige allgemeine Schulungsveranstaltung.
Ein häufiger Fehler besteht darin, die Software bereitzustellen, aber die Migration den Beschäftigten selbst zu überlassen. Dann bleiben alte Passwörter im Browser gespeichert, Post-its verschwinden nicht und gemeinsame Zugangsdaten werden weiterhin über E-Mail oder Chat versendet.
Deshalb braucht es eine klare Übergangsregelung: Ab welchem Zeitpunkt werden geschäftliche Zugangsdaten ausschliesslich im freigegebenen Passwortmanager verwaltet? Welche Altbestände müssen migriert werden? Wer unterstützt bei technischen Schwierigkeiten? Und wie wird bei Austritten der Zugriff auf gemeinsame Tresore angepasst?
Checkliste für die 30-tägige Einführung
- Erfassen Sie die wichtigsten Anwendungen und Zugangsdaten. Ergebnis: ein dokumentiertes Anwendungs- und Zugangsverzeichnis.
- Wählen Sie einen Passwortmanager und prüfen Sie Funktionen, Datenschutz und Wiederherstellung. Ergebnis: eine dokumentierte Auswahlentscheidung.
- Starten Sie einen Pilotversuch mit einer repräsentativen Gruppe. Ergebnis: ein Feedbackprotokoll mit identifizierten Problemen.
- Migrieren Sie kritische Zugänge und definieren Sie Verantwortlichkeiten. Ergebnis: ein dokumentierter Migrations- und Berechtigungsplan.
- Rollen Sie die Lösung begleitet aus und legen Sie den Umgang mit alten Speichermethoden fest. Ergebnis: eine verbindliche Nutzungsrichtlinie mit Supportzuständigkeiten.
Nach der Einführung stellt sich die nächste Frage: Wie werden die Anmeldungen zusätzlich geschützt? Gerade bei Unternehmen mit rund 80 Mitarbeitenden ist die Wahl zwischen Passkeys und klassischen Zwei-Faktor-Verfahren eine operative Entscheidung.
Passkeys oder 2FA: Was ist bei rund 80 Mitarbeitenden praktikabler?
Für ein Unternehmen mit rund 80 Mitarbeitenden ist nicht automatisch eine einzige Authentisierungsmethode die beste Lösung. Passkeys bieten einen starken Schutz gegen Phishing, sofern die Anwendungen sie unterstützen und Wiederherstellungsprozesse funktionieren. Eine Authenticator-App kann dagegen für bestehende Anwendungen der praktikablere Einstieg sein. Die Entscheidung hängt von Geräteausstattung, Anwendungslandschaft, Supportkapazität und Arbeitsweise ab.
Passkeys basieren auf kryptografischen Schlüsselpaaren. Der private Schlüssel verbleibt auf dem Gerät oder in einer dafür vorgesehenen sicheren Umgebung, während der öffentliche Schlüssel beim Dienst hinterlegt wird. Bei der Anmeldung wird die Identität über ein kryptografisches Verfahren bestätigt. Dadurch muss kein klassisches Passwort eingegeben werden.
Ein wesentlicher Vorteil: Passkeys sind an den jeweiligen Dienst gebunden und schützen dadurch besser vor klassischen Phishing-Angriffen, bei denen gefälschte Anmeldeseiten Zugangsdaten abfangen.
Allerdings entstehen im Unternehmensbetrieb neue organisatorische Anforderungen. Was passiert bei einem verlorenen Smartphone? Wie werden neue Geräte eingerichtet? Wie wird ein Passkey bei einem Austritt oder Rollenwechsel verwaltet? Und wie funktioniert die Anmeldung, wenn eine Anwendung nur ältere Authentisierungsverfahren unterstützt?
Eine Authenticator-App bietet für viele KMU einen leichter umsetzbaren Zwischenschritt. Sie erzeugt zeitbasierte Einmalcodes, die zusätzlich zum Passwort eingegeben werden. Das erhöht die Sicherheit gegenüber einer reinen Passwortanmeldung. Allerdings sind solche Codes weiterhin anfällig für Phishing, wenn Beschäftigte sie auf einer gefälschten Anmeldeseite eingeben.
SMS-Codes sind ebenfalls eine mögliche Übergangslösung, aber keine bevorzugte langfristige Strategie. Sie können unter anderem durch SIM-Swap-Angriffe abgefangen werden. Wenn eine App-basierte oder phishingresistente Methode verfügbar ist, sollte diese grundsätzlich bevorzugt werden.
Die folgende Matrix hilft bei der Auswahl:
| Kriterium | Passkeys | Authenticator-App | SMS-Code |
|---|---|---|---|
| Phishing-Resistenz | Hoch bei korrekter Implementierung | Begrenzt | Gering |
| Voraussetzungen | Kompatible Anwendungen und Geräte | Unterstützung für TOTP oder vergleichbare Verfahren | Mobilfunkzugang |
| Geräteverlust | Recovery-Konzept erforderlich | Backup- und Wiederherstellungsprozess erforderlich | Neue SIM oder Nummer erforderlich |
| Einführung | Abhängig von Anwendungskompatibilität | Für viele bestehende Systeme geeignet | Technisch einfach, aber weniger sicher |
| Langfristige Eignung | Sehr gut bei passender Infrastruktur | Gut als zusätzlicher Faktor | Eher Übergangslösung |
Bei 80 Beschäftigten sollte die IT-Abteilung ausserdem vorab festlegen, wer für die Verwaltung der Authentisierungsmittel zuständig ist. Ein verlorenes Gerät darf nicht zu einem improvisierten Identitätsprüfungsverfahren führen. Sinnvoll sind dokumentierte Wiederherstellungsprozesse, klar definierte Supportzuständigkeiten und geeignete alternative Anmeldemöglichkeiten.
Auch die Kombination verschiedener Verfahren ist möglich. Beispielsweise können privilegierte Konten zuerst mit phishingresistenten Authentisierungsverfahren geschützt werden, während für ältere Fachanwendungen vorübergehend eine Authenticator-App eingesetzt wird.
Die Einführung sollte sich an den tatsächlichen Risiken orientieren. Eine technisch fortschrittliche Lösung ist nicht automatisch die beste Wahl, wenn sie von den Beschäftigten nicht zuverlässig verwendet werden kann.
Selbst eine gut eingeführte Mehr-Faktor-Authentisierung schützt jedoch nicht vollständig, wenn die Kontowiederherstellung schwächer abgesichert ist als die normale Anmeldung. Genau dort entsteht häufig eine vermeidbare Sicherheitslücke.
Der Reset-Fehler, der Angreifern Kontoübernahmen besonders leicht macht
Ein unsicherer Passwort-Reset kann die Schutzwirkung einer guten Passwort- und MFA-Richtlinie unterlaufen. Wenn Angreifer über eine unzureichend geprüfte Wiederherstellung neue Zugangsdaten festlegen können, benötigen sie das bisherige Passwort möglicherweise gar nicht. Deshalb muss der Reset-Prozess dieselben hohen Sicherheitsanforderungen erfüllen wie die reguläre Anmeldung.
In vielen KMU konzentriert sich die Sicherheitsprüfung auf die Anmeldung selbst. Passwörter werden komplexer, MFA wird aktiviert und Zugriffsrechte werden eingeschränkt. Gleichzeitig bleibt der Prozess zum Zurücksetzen vergessener Passwörter vergleichsweise unkompliziert.
Ein Beispiel sind Sicherheitsfragen wie der Geburtsort, der Mädchenname der Mutter oder der Name eines Haustiers. Solche Informationen können teilweise über soziale Netzwerke, öffentliche Profile oder andere Quellen recherchiert werden. Sie eignen sich deshalb nicht als alleinige Grundlage für die Wiederherstellung eines Kontos.
Ein weiteres Risiko entsteht, wenn der IT-Support Reset-Anfragen telefonisch bearbeitet, ohne die Identität der anfragenden Person zuverlässig zu überprüfen. Eine bekannte E-Mail-Adresse oder ein überzeugend klingender Anruf reicht als Identitätsnachweis nicht aus.
Die OWASP-Empfehlungen zur sicheren Passwortwiederherstellung beschreiben konkrete Schutzmassnahmen für Reset-Funktionen. Dazu gehören insbesondere:
- Reset-Tokens müssen kryptografisch sicher und ausreichend zufällig erzeugt werden.
- Ein Reset-Token muss einem bestimmten Benutzerkonto zugeordnet sein.
- Nach erfolgreicher Verwendung muss ein Token ungültig werden.
- Reset-Links müssen über HTTPS übertragen werden.
- Für Reset-Links dürfen ausschliesslich vertrauenswürdige Ziel-Domains verwendet werden.
- Die Antworten auf Reset-Anfragen sollten keine Rückschlüsse darauf ermöglichen, ob ein Benutzerkonto existiert.
- Sicherheitsfragen dürfen nicht als alleinige Methode für die Wiederherstellung dienen.
Für Unternehmen ist darüber hinaus eine klare organisatorische Regelung sinnvoll. Telefonische Anfragen sollten über einen zuvor festgelegten Identitätsprüfungsprozess bearbeitet werden. Ein Rückruf auf eine bereits hinterlegte Telefonnummer kann dabei ein ergänzender Kontrollschritt sein, ersetzt aber nicht automatisch alle weiteren Prüfungen.
Besonders wichtig ist die Wiederherstellung bei aktivierter MFA. Wenn ein Mitarbeitender sein Smartphone verliert, darf die IT-Abteilung nicht einfach den zweiten Faktor deaktivieren, nur um den Zugang schnell wiederherzustellen. Sonst wird ausgerechnet die zusätzliche Schutzmassnahme zum umgehbaren Hindernis.
Eine dokumentierte Ausnahmeprozedur sollte deshalb festlegen, welche Identitätsnachweise notwendig sind, wer eine Wiederherstellung freigeben darf und wie der Vorgang protokolliert wird. Auffällige oder wiederholte Reset-Anfragen sollten überprüft werden.
Auch MFA-Fatigue ist in diesem Zusammenhang relevant. Wiederholte unerwartete Bestätigungsanfragen können Beschäftigte dazu verleiten, eine Anmeldung versehentlich freizugeben. Eine sichere Wiederherstellung muss deshalb verhindern, dass Angreifer durch Druck oder wiederholte Anfragen die Schutzmechanismen umgehen.
Wenn die Wiederherstellung abgesichert ist, sollte als Nächstes die Priorisierung der Konten betrachtet werden. Besonders privilegierte Zugänge benötigen Schutzmassnahmen, bevor eine unternehmensweite Umstellung abgeschlossen ist.
Wann Sie erst Admin-Konten absichern und erst danach alle Nutzer umstellen
Administrator-Konten sollten vor der breiten Nutzerumstellung abgesichert werden, wenn sie weitreichende Rechte auf Systeme, Identitäten, Netzwerke oder Backups besitzen. Ein kompromittiertes privilegiertes Konto kann wesentlich grössere Schäden verursachen als ein einzelnes Standardkonto. Die Reihenfolge der Einführung sollte deshalb dem möglichen Schadenspotenzial folgen und nicht allein der Anzahl betroffener Mitarbeitender.
Administrator-Konten verfügen häufig über Berechtigungen, die weit über den normalen Arbeitsbedarf hinausgehen. Sie können Benutzerkonten verändern, Software installieren, Sicherheitsrichtlinien anpassen oder auf zentrale Unternehmenssysteme zugreifen. Je nach Infrastruktur können sie auch Zugriff auf Sicherungssysteme und geschäftskritische Daten ermöglichen.
Ein Angreifer mit solchen Rechten kann Sicherheitsmassnahmen deaktivieren, weitere Konten übernehmen oder vorhandene Schutzmechanismen manipulieren. Besonders problematisch ist, wenn dieselben Zugangsdaten für tägliche Büroarbeit und administrative Aufgaben verwendet werden.
Eine sinnvolle Priorisierung umfasst folgende Schritte:
- Separate Administratorkonten einrichten: Jede Person mit administrativen Aufgaben erhält ein eigenes privilegiertes Konto. Für E-Mail, Office und alltägliche Tätigkeiten wird ein separates Standardkonto verwendet.
- MFA für alle Admin-Konten aktivieren: Wo technisch möglich, sollten phishingresistente Verfahren wie Passkeys oder geeignete Sicherheitsschlüssel bevorzugt werden.
- Privilegien reduzieren: Administratorrechte werden nur dort vergeben, wo sie tatsächlich benötigt werden. Dauerhaft erhöhte Berechtigungen sind zu vermeiden, sofern eine bedarfsgerechte Vergabe möglich ist.
- Drittanbieter-Zugänge prüfen: IT-Dienstleister, Remote-Wartungsdienste und externe Softwareanbieter müssen in die Berechtigungsprüfung einbezogen werden.
- Regelmässige Überprüfung etablieren: Administrative Konten, Berechtigungen und Zugriffsprotokolle werden regelmässig überprüft.
Besonders häufig übersehen werden externe Zugänge. Ein IT-Dienstleister, der über einen Fernwartungszugang auf Server zugreifen kann, verfügt praktisch über privilegierte Rechte. Dasselbe gilt für technische Dienstkonten oder Zugänge zu Buchhaltungssoftware mit umfangreichen Berechtigungen.
Diese Konten gehören in denselben Schutzbereich wie interne Administrator-Konten. Sie müssen inventarisiert, mit eindeutigen Verantwortlichkeiten versehen und auf notwendige Rechte beschränkt werden.
Für ein KMU mit begrenzten IT-Ressourcen ist diese Reihenfolge besonders sinnvoll. Statt sofort sämtliche Nutzerkonten gleichzeitig umzustellen, kann zunächst eine überschaubare Gruppe privilegierter Zugänge abgesichert werden. Dabei sollte allerdings ein verbindlicher Zeitplan für die anschliessende Umstellung der übrigen Konten bestehen.
Die Priorisierung darf nicht zum Dauerzustand werden. Standardkonten bleiben ebenfalls mögliche Einstiegspunkte für Phishing, Schadsoftware und unbefugte Zugriffe. Eine erfolgreiche Absicherung der Administratoren ersetzt deshalb nicht die allgemeine Nutzerumstellung.
Kontosicherheit ist allerdings nur ein Teil der betrieblichen Widerstandsfähigkeit. Selbst gut geschützte Zugänge verhindern nicht jeden Datenverlust. Deshalb benötigt ein Unternehmen zusätzlich einen funktionierenden Backup-Plan.
Wie erstellen Sie einen Backup-Plan nach der 3-2-1-Regel, der wirklich umsetzbar ist
Ein umsetzbarer Backup-Plan nach der 3-2-1-Regel umfasst drei Datenkopien, zwei unterschiedliche Speichermedien und mindestens eine externe oder offline aufbewahrte Kopie. Entscheidend ist jedoch nicht nur die Anzahl der Sicherungen. Jede wichtige Datensicherung muss regelmässig überprüft und ihre Wiederherstellung praktisch getestet werden.
Die drei Elemente lassen sich auch mit der Infrastruktur eines Schweizer KMU umsetzen:
- Drei Kopien: Neben den produktiven Unternehmensdaten existieren zwei zusätzliche Sicherungskopien.
- Zwei unterschiedliche Medientypen: Die Kopien werden auf unterschiedlichen Speichermedien oder technisch getrennten Speicherarten abgelegt.
- Eine externe oder Offline-Kopie: Mindestens eine Sicherung befindet sich ausserhalb der unmittelbaren Produktionsumgebung oder ist offline beziehungsweise gegen Veränderungen geschützt.
Ein mögliches Szenario ist die Kombination aus produktivem Dateiserver, einem getrennten NAS und einer zusätzlichen externen Sicherung. Alternativ kann ein Cloud-Backup eingesetzt werden, sofern Zugriffsrechte, Wiederherstellbarkeit und Datenschutzanforderungen geprüft sind.
Das Schweizer NCSC empfiehlt in seinem NCSC-Merkblatt zur Informationssicherheit für KMU regelmässige Datensicherungen und das praktische Üben der Wiederherstellung. Besonders wichtig ist die Offline-Aufbewahrung externer Sicherungsmedien. Diese sollen nach dem Sicherungsvorgang vom Computer getrennt werden, damit Schadsoftware nicht gleichzeitig die produktiven Daten und die Sicherungskopie verschlüsseln kann.
Ein Backup ohne erfolgreichen Wiederherstellungstest ist keine ausreichend überprüfte Sicherheitsmassnahme. Unternehmen sollten deshalb konkrete Tests festlegen: Welche Datei wird wiederhergestellt? Welcher Sicherungszeitpunkt wird verwendet? Wer führt die Wiederherstellung durch? Wie lange dauert sie? Und entspricht das Ergebnis den Erwartungen?
Die Ergebnisse gehören in ein nachvollziehbares Testprotokoll. Ein solcher Test sollte nicht nur einzelne Dateien berücksichtigen, sondern auch geschäftskritische Systeme und deren Abhängigkeiten einbeziehen.
Ein weiterer wichtiger Unterschied besteht zwischen Backup und Archivierung. Backups dienen dazu, Daten nach einem technischen Fehler, versehentlichem Löschen oder Sicherheitsvorfall wiederherzustellen. Archive dienen dagegen der langfristigen Aufbewahrung von Informationen, beispielsweise aufgrund betrieblicher oder gesetzlicher Anforderungen.
In der Schweiz müssen Unternehmen daher separat bestimmen, welche Aufbewahrungsfristen für Buchhaltungsunterlagen, Personalunterlagen und weitere geschäftliche Dokumente gelten. Eine kurzfristige Backup-Aufbewahrung ersetzt keine langfristige Archivierung.
Bei Ransomware müssen zudem die Zugriffsrechte auf Sicherungen besonders restriktiv gestaltet werden. Wenn ein kompromittiertes Administratorkonto sämtliche Backups löschen oder verschlüsseln kann, ist die Schutzwirkung stark eingeschränkt. Offline-Sicherungen oder unveränderbare Speichermechanismen können hier zusätzliche Sicherheit bieten.
Für einen praxistauglichen Plan sind deshalb drei Fragen entscheidend: Welche Daten müssen wiederherstellbar sein? Wie schnell muss dies geschehen? Und wer ist im Ernstfall verantwortlich?
Um den Aufwand für Backups sinnvoll zu verteilen, muss ausserdem klar sein, welche Informationen besonders schützenswert sind. Eine strukturierte Datenklassifizierung schafft dafür die notwendige Grundlage.
Das sollten IT- und Security-Verantwortliche vor der Datenklassifizierung berücksichtigen
- Die Schutzmassnahmen müssen sich am möglichen Schaden eines Datenverlusts oder einer unbefugten Offenlegung orientieren.
- Beschäftigte benötigen verständliche Kategorien und konkrete Beispiele statt komplizierter juristischer Definitionen.
- Backup-Häufigkeit, Zugriffsrechte und Weitergaberegeln müssen mit der Sensibilität und Bedeutung der jeweiligen Daten übereinstimmen.
Wie Sie Daten in 4 Stufen klassifizieren, damit Schutzmassnahmen passen
Ein Vier-Stufen-Modell hilft Unternehmen, Informationen nach ihrer Sensibilität und ihrem möglichen Schadenspotenzial zu schützen. Für viele KMU sind die Kategorien öffentlich, intern, vertraulich und kritisch ausreichend. Jede Stufe erhält konkrete Vorgaben zu Zugriff, Verschlüsselung, Weitergabe und Datensicherung. So werden besonders wichtige Informationen geschützt, ohne sämtliche Unternehmensdaten unnötig restriktiv zu behandeln.
Eine Klassifizierung funktioniert nur, wenn Beschäftigte die Kategorien im Alltag verstehen. Die Bezeichnungen sollten deshalb einfach sein und mit konkreten Beispielen verbunden werden.
| Stufe | Beispiele | Geeignete Schutzmassnahmen |
|---|---|---|
| Öffentlich | Veröffentlichte Preislisten, Broschüren, öffentliche Stellenanzeigen | Freigabe für externe Veröffentlichung, Schutz vor ungewollter Veränderung |
| Intern | Interne Arbeitsanweisungen, allgemeine Prozessdokumentationen | Zugriff für Mitarbeitende, kontrollierte externe Weitergabe |
| Vertraulich | Kundendaten, Verträge, Personalinformationen | Begrenzte Zugriffsrechte, geeignete Verschlüsselung, kontrollierte Übermittlung |
| Kritisch | Administrationsschlüssel, besonders sensible Geschäftsgeheimnisse, zentrale Zugangsdaten | Streng beschränkte Zugriffe, besonders geschützte Speicherung, intensive Überwachung und gesicherte Wiederherstellung |
Die konkreten Schutzmassnahmen sollten nicht allein von der Bezeichnung abhängen. Eine vertrauliche Datei mit Personendaten benötigt möglicherweise andere technische Kontrollen als ein vertraulicher Vertrag. Entscheidend sind Inhalt, Nutzung, Empfängerkreis und mögliche Folgen einer Offenlegung.
Für die Einstufung können Mitarbeitende einfache Leitfragen verwenden:
- Was passiert, wenn diese Information öffentlich wird?
- Entsteht ein finanzieller, rechtlicher oder geschäftlicher Schaden?
- Enthält das Dokument personenbezogene oder besonders schützenswerte Daten?
- Welche Personen benötigen tatsächlich Zugriff?
- Wie schnell müsste die Information nach einem Verlust wiederhergestellt werden?
Der Schweizer Datenschutzrahmen unterstützt einen risikoorientierten Umgang mit personenbezogenen Daten. Das Datenschutzgesetz verlangt angemessene technische und organisatorische Massnahmen. Eine Datenklassifizierung kann dabei helfen, die Schutzanforderungen nachvollziehbar zu bestimmen und ihre Umsetzung zu dokumentieren. Sie ersetzt allerdings weder die Prüfung konkreter Datenschutzpflichten noch eine angemessene Risikobeurteilung.
Ein häufiger Fehler ist die Überklassifizierung. Wenn jede Datei als vertraulich oder kritisch eingestuft wird, verlieren die Kategorien ihre Aussagekraft. Mitarbeitende wissen dann nicht mehr, welche Informationen besonders geschützt werden müssen. Gleichzeitig steigen Verwaltungsaufwand und Kosten, ohne dass daraus automatisch ein besseres Sicherheitsniveau entsteht.
Das Gegenteil ist ebenfalls problematisch. Wenn sensible Personalinformationen als gewöhnliche interne Dokumente behandelt werden, können zu viele Personen darauf zugreifen. Die Klassifizierung muss daher nachvollziehbar und regelmässig überprüft werden, beispielsweise bei Änderungen von Geschäftsprozessen, Verantwortlichkeiten oder Datenbeständen.
Besonders hilfreich ist die Verknüpfung mit konkreten technischen Massnahmen. Eine kritische Information sollte nicht nur ein entsprechendes Etikett tragen. Sie benötigt tatsächlich eingeschränkte Berechtigungen, eine geeignete Speicherung und eine definierte Wiederherstellungsstrategie.
Die Geschäftsleitung sollte die Verantwortung für das Klassifizierungsmodell übernehmen. Die IT-Abteilung setzt die technischen Vorgaben um, während die jeweiligen Fachbereiche die Bedeutung ihrer Informationen beurteilen. Dadurch wird vermieden, dass die Klassifizierung zu einer rein technischen Aufgabe wird.
Auch eine gute Klassifizierung und ein durchdachtes Backup-Konzept können nicht jede Störung verhindern. Umso wichtiger ist es, die tatsächlichen Ursachen von Datenverlust zu verstehen und technische wie organisatorische Fehlerquellen zu berücksichtigen.
Was verursacht Datenverlust am häufigsten, wenn kein Hacker im Spiel ist?
Datenverlust entsteht auch ohne Hackerangriff durch Hardwaredefekte, versehentliches Löschen, fehlerhafte Softwareänderungen und unzureichend getestete Backups. Hinzu kommen organisatorische Probleme wie fehlende Zuständigkeiten oder ausschliessliches Wissen einzelner Mitarbeitender. Unternehmen sollten deshalb nicht nur Cyberangriffe berücksichtigen, sondern auch alltägliche Fehlerquellen systematisch absichern.
Ein klassisches Beispiel ist der Ausfall einer Festplatte oder eines NAS-Systems. Wenn wichtige Dateien nur an einem Speicherort vorhanden sind, kann ein technischer Defekt den Geschäftsbetrieb unmittelbar beeinträchtigen. Auch ein Stromausfall oder ein anderes physisches Ereignis kann dazu führen, dass Daten vorübergehend oder dauerhaft nicht verfügbar sind.
Mindestens ebenso relevant sind menschliche Fehler. Eine Datei wird versehentlich gelöscht, ein Verzeichnis überschrieben oder eine falsche Version gespeichert. Solche Vorgänge sind nicht zwangsläufig auf mangelnde Aufmerksamkeit zurückzuführen. Häufig fehlen geeignete technische Schutzmechanismen, die Fehler korrigierbar machen.
Zu den typischen technischen Ursachen gehören:
- Defekte Festplatten, Server oder NAS-Systeme.
- Versehentliches Löschen wichtiger Dateien oder Verzeichnisse.
- Überschriebene oder falsch konfigurierte Datensicherungen.
- Fehlerhafte Software-Updates und Systemmigrationen.
- Beschädigte Dateien durch fehlerhafte Anwendungen oder unterbrochene Schreibvorgänge.
- Stromausfälle und andere physische Störungen.
Daneben entstehen Risiken durch fehlende organisatorische Redundanz. Wenn nur eine Person weiss, wie ein bestimmtes System funktioniert, oder wenn ausschliesslich ein einzelner Administrator Zugriff auf wichtige Daten hat, wird die Wiederherstellung bei Abwesenheit oder einem unerwarteten Austritt schwierig.
Ein Unternehmen benötigt deshalb nicht nur redundante Speicherorte, sondern auch nachvollziehbare Prozesse und dokumentierte Verantwortlichkeiten. Kritische Zugänge müssen so verwaltet werden, dass autorisierte Vertretungen im Bedarfsfall handlungsfähig bleiben.
Die Schutzmassnahmen sollten dabei möglichst viele Fehler verzeihbar machen:
- Versionierung: Frühere Dateistände lassen sich wiederherstellen.
- Geeignete Papierkorb-Richtlinien: Versehentlich gelöschte Dateien bleiben innerhalb definierter Fristen wiederherstellbar.
- Minimale Berechtigungen: Beschäftigte können nur die Daten verändern, die sie für ihre Arbeit benötigen.
- Berechtigungsreviews: Nicht mehr benötigte Zugänge werden erkannt und entfernt.
- Dokumentierte Wiederherstellung: Verantwortlichkeiten und technische Abläufe sind nachvollziehbar festgelegt.
Die Datenklassifizierung aus dem vorherigen Abschnitt hilft dabei, Prioritäten zu setzen. Der Verlust einer öffentlich verfügbaren Broschüre hat andere Auswirkungen als der Verlust von Lohnunterlagen oder geschäftskritischen Kundendaten. Entsprechend unterschiedlich sollten Wiederherstellungsziele und Schutzmassnahmen ausfallen.
Auch der Backup-Plan muss diese Unterschiede berücksichtigen. Besonders wichtige Daten benötigen eine geeignete Sicherungsfrequenz und regelmässig überprüfte Wiederherstellungsprozesse. Ein Backup, das zwar technisch erfolgreich erstellt wird, sich aber im Ernstfall nicht einspielen lässt, bietet keine ausreichende Betriebssicherheit.
Schulungen bleiben wichtig, reichen aber allein nicht aus. Nachhaltiger ist eine Kombination aus verständlichen Regeln, geeigneten technischen Kontrollen und klaren Verantwortlichkeiten. Mitarbeitende sollten Fehler melden können, ohne dass jeder Vorfall automatisch als individuelles Versagen behandelt wird.
Für IT-Verantwortliche empfiehlt sich daher eine regelmässige Analyse der wichtigsten Ausfall- und Datenverlustszenarien. Dabei sollten technische Störungen, Bedienfehler und organisatorische Schwachstellen gemeinsam betrachtet werden.
Der entscheidende Ansatz besteht darin, Sicherheit an der tatsächlichen Arbeitsweise auszurichten. Passwortrichtlinien müssen verständlich sein, Passwortmanager den Alltag erleichtern und privilegierte Konten besonders geschützt werden. Zusammen mit getesteten Backups und einer nachvollziehbaren Datenklassifizierung entsteht daraus eine Sicherheitsstrategie, die nicht nur auf dem Papier funktioniert. Der erste sinnvolle Schritt ist eine Bestandsaufnahme der bestehenden Passwortregeln und ihrer tatsächlichen Anwendung im Unternehmen.
Wie lang sollte ein sicheres Unternehmenspasswort sein?
Nach NIST SP 800-63B sind mindestens 15 Zeichen vorgesehen, wenn ein Passwort als einziger Authentisierungsfaktor verwendet wird. Bei Passwörtern innerhalb einer Mehr-Faktor-Authentisierung sind mindestens acht Zeichen zulässig. Unternehmen sollten ausserdem längere Passwörter unterstützen und häufig verwendete oder kompromittierte Passwörter blockieren. Die konkrete Richtlinie sollte das eingesetzte Authentisierungssystem berücksichtigen.
Sollten Mitarbeitende ihre Passwörter regelmässig ändern?
Ein regelmässiger Passwortwechsel ohne konkreten Sicherheitsanlass wird in der aktuellen NIST-Richtlinie nicht empfohlen. Ein Wechsel ist dagegen notwendig, wenn ein Passwort nachweislich kompromittiert wurde oder ein konkreter Sicherheitsverdacht besteht. Regelmässige Änderungen können ansonsten dazu führen, dass Beschäftigte vorhersehbare Passwortmuster verwenden.
Sind Passwortmanager für Schweizer Unternehmen DSG-konform?
Ein Passwortmanager ist nicht allein aufgrund seiner Produktkategorie automatisch DSG-konform. Unternehmen müssen unter anderem die verarbeiteten Personendaten, Zugriffsrechte, Sicherheitsmassnahmen, Vertragsbedingungen und mögliche Datenübermittlungen ins Ausland prüfen. Der Serverstandort ist dabei ein wichtiger Aspekt, aber nicht das einzige Entscheidungskriterium.
Ist eine Authenticator-App sicherer als SMS-2FA?
Eine Authenticator-App ist in der Regel die bessere Wahl als SMS-Codes, da sie nicht von der Sicherheit einer Mobilfunknummer abhängt und weniger anfällig für SIM-Swap-Angriffe ist. Allerdings sind zeitbasierte Einmalcodes nicht grundsätzlich phishingresistent. Wo es technisch möglich ist, bieten Passkeys oder geeignete Sicherheitsschlüssel einen stärkeren Schutz gegen Phishing.
Wie oft sollten Unternehmen ihre Backups testen?
Backups sollten regelmässig anhand dokumentierter Wiederherstellungsszenarien geprüft werden. Die konkrete Häufigkeit richtet sich nach Kritikalität der Daten, Änderungsrate, Wiederherstellungszielen und betrieblichen Anforderungen. Wichtig ist, nicht nur die erfolgreiche Erstellung der Sicherung zu kontrollieren, sondern auch die tatsächliche Wiederherstellung zu testen und die Ergebnisse festzuhalten.